Керуйте входом, користувачами та дозволами
На цій сторінці
Кожен згенерований застосунок має засоби входу та контролю доступу. Керувати людьми, які користуються вашим застосунком, можна в розділі «Користувачі» проєкту. Люди, які входять до самої Платформи через ваш обліковий запис, — це окрема аудиторія.
Як працює доступ
Автентифікація визначає, хто ввійшов. Люди входять до вашого застосунку за допомогою адреси електронної пошти й шестизначного коду, тож застосунок знає, хто вони. Авторизація визначає, чи може ця людина виконати певну дію. Вона залежить від дозволів, тому успішний вхід не надає необмеженого доступу.
Кожен проєкт має два застосунки: Preview і Production. У кожному з них окремі користувачі, організації, групи, дозволи та налаштування. У межах одного застосунку доступ формується на кількох рівнях:
- Користувачі мають дозволи, які ви надаєте їм по одному.
- Типові дозволи надають певний дозвіл усім, хто належить до певної категорії, наприклад кожному учаснику організації.
- Групи обʼєднують дозволи й надають їх усім своїм учасникам.
- Організації, які також називають сутностями організацій, представляють ваших клієнтів. Вони мають учасників і власників, а дозволи, привʼязані до організації, діють лише в межах однієї організації.
Коротка послідовність дій
-
Відкрийте проєкт і виберіть Користувачі (Users). Виберіть Preview або Production.
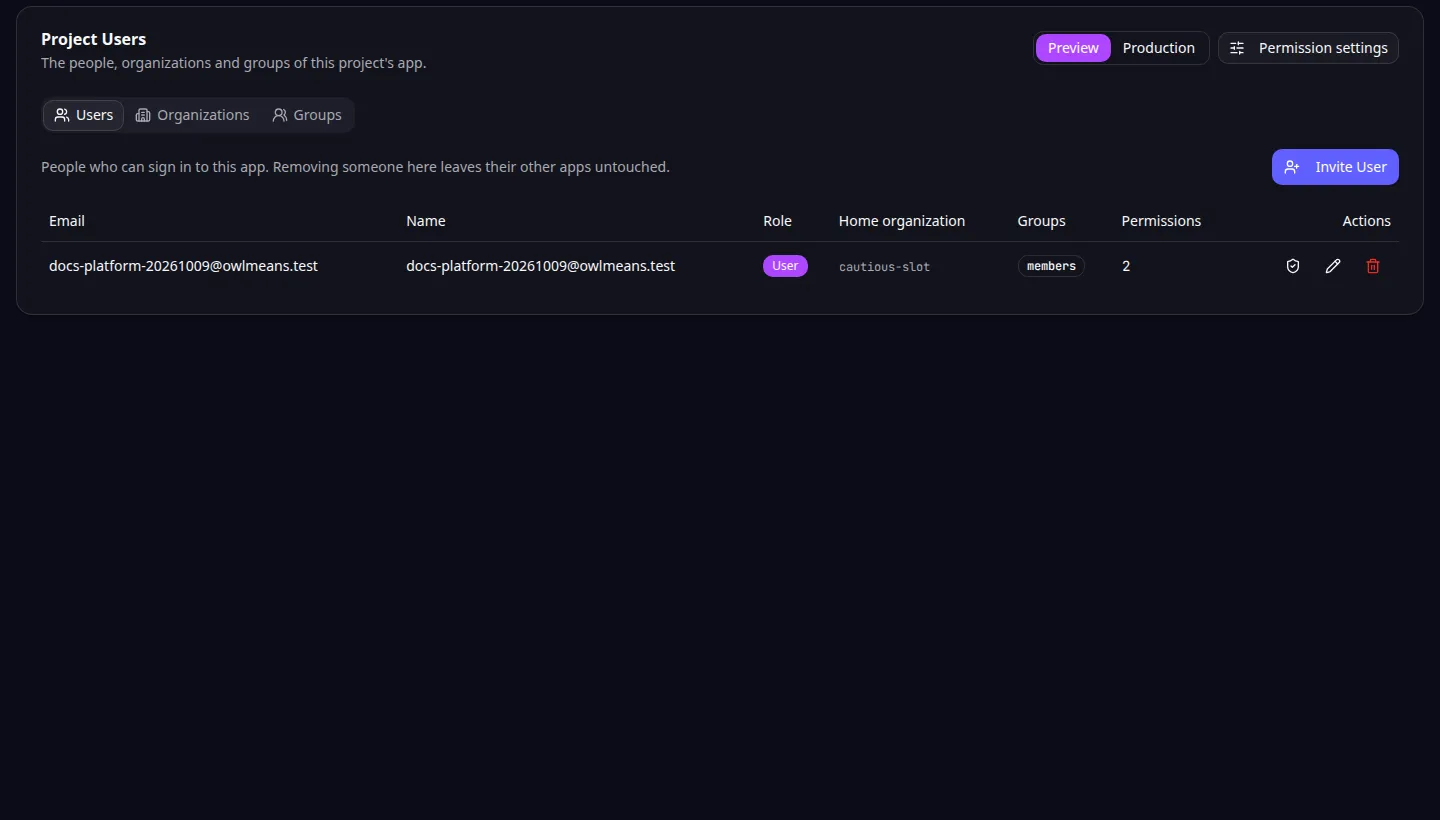
Користувачі проєкту: виберіть Preview або Production, перш ніж керувати доступом до застосунку. -
Запросіть тестового користувача або змініть імʼя, роль чи стан входу наявного користувача.
-
Відкрийте дозволи користувача й перевірте, які дозволи він має та звідки вони походять.
-
Налаштуйте типові дозволи, групи або членство в організації, якщо багатьом людям потрібен однаковий доступ.
-
Увійдіть до застосунку як цей тестовий користувач і спробуйте виконати дозволену та заборонену дії.
-
Повторіть перевірку в Production, перш ніж відкривати застосунок для реальних користувачів.
Людина може ввійти й усе одно побачити «Доступ заборонено». Це означає, що вхід спрацював, але бракує дозволу.
У Task Grove учасник має змінювати призначене йому завдання, а керівник — керувати проєктами команди. Опишіть це в користувацькій історії, а потім перевірте з облікових записів учасника й керівника.
Сторінки цього розділу
Вхід і вибір застосунку
Користувачі та дозволи
- Запрошуйте, редагуйте та видаляйте користувачів
- Надавайте й обмежуйте дозволи
- Налаштуйте типові дозволи
Організації та групи
- Керуйте організаціями та учасниками
- Надавайте дозволи групам
- Розберіться, як керують доступом вашої команди
Production, огляд і проблеми
- Налаштуйте вхід у Production
- Перегляньте всіх, хто користується вашими застосунками
- Засоби контролю доступу у вашому застосунку
- Усуньте проблеми з доступом
Скористайтеся керуванням організаціями, коли клієнтам потрібні окремі робочі простори. Pro підтримує незалежний вхід у Production; див. публікацію. Агент може виконати ті самі дії через інструменти MCP для користувачів, дозволів та організацій.
Приклад застосунку
Категорія: Керування проєктами й завданнями. Приклад: Task Grove, дошка завдань для невеликої команди.